Những bảng và công thức cần nhớ:
Bảng 1:
2^0=1
2^1=2
2^2=4
2^3=8
2^4=16
2^5=32
2^6=64
2^7=128
2^8=256
Công thức 1:
n bit => 2^n số nhị phân n bít
0000..0= 0
||
1111..1= 2^n-1
Bảng 2:
0000 0000 = 0
1000 0000 = 128
1100 0000 = 192
1110 0000 = 224
1111 0000 = 240
1111 1000 = 248
1111 1100 = 252
1111 1110 = 254
1111 1111= 255
Bảng 3:
Gọi n là số bit mượn => bước nhảy = 2^(8-n)
số bít mượn| 1 2 3 4 5 6 7 8 |
-------------------------------------------------------------
bước nhảy | 128 64 32 16 8 4 2 1 |
Bài 1:
Cho ip 192.168.1.1 và subnet 255.255.255.0. Tìm địa chỉ mạng
ta có:
192.168.1.1= 1100 0000.1010 0000.0000 0001.0000 0001
255.255.255.0= 1111 1111.1111 1111.1111 1111.0000 0000
--------------------------------------------------------------------
1100 0000.1010 0000.0000 0001.0000 0001
=> địa chỉ mạng: 192.168.1.0
Bài 2: Chia IP ở lớp C :
Chia 192.168.10.0 / 24 thành 2 mạng con
số bit cần lấy la: 2^1=2 mạng
đổi ra hệ nhị phân ra được:
192.168.10.0= 1100 0000.1010 0000.0000 0001.0000 0001
Lấy 1 bit hostID cho netID
Đối với lớp C có 24 bit NetID và 8bit hostID, lấy 1 bít hostID cho netID => số bit hostID = 7 bit, số bit ở netID = 25 bit
Số host mội mạng la: 2^7 =128 (gồm cả địa chỉ mạng và broad cast)
ta có: 192.168.1.0 -> 192.168.1.127
192.168.1.128 -> 192.168.1.255
Số host thực là: 128-2 =126
192.168.1.1 -> 192.168.1.126
192.168.1.129 -> 192.168.1.254
Subnet ban đầu là 24 bit:
1111111.11111111.11111111.00000000
Lấy đi 1 bit:
1111111.11111111.11111111.10000000
=> 255.255.255.128
Vậy 2 mạng con là:
192.168.1.1 / 25 -> 192.168.1.126 / 25
192.168.1.129 / 25 -> 192.168.1.254 / 25
Bài 3: 192.168.1.0 / 24 => mỗi subnet cần 30 pc
192.168.1.0 đổi ra hệ nhị phân ta được:
11000000.10100000.00000001.000000000
11111111.11111111.11111111.000000000
30<=2^5 => hostID sẽ cần 5 bit
=> Số bit ở netID la: 27 bit
Số host trên mỗi mạng là: 2^5 =32
ta có: 192.168.1.0 / 27
192.168.1.32 / 27
192.168.1.64 / 27
192.168.1.96 / 27
192.168.1.128 / 27
192.168.1.160 / 27
192.168.1.192 / 27
192.168.1.224 / 27
Bài 4: Chia IP lớp B
Chia 172.16.0.0 / 16 thành 2 mạng con
Lấy 1 bit từ hostID cho netID
172.16.0.0 / 16
255.255.0.0 = 11111111.11111111.00000000.00000000
Đối với lớp B có 16bit cho hostID và 16 bit cho netID
Lấy 1 bit hostID => số bit của hostID là 15bit
=> số bit ở netID là: 17 bit
Số host ở mỗi mạng là: 2^15= 32768 (gồm cả địa chi mạng và broadcast)
Vì lấy 1 bit số bit của hostID là: 2^7= 128
172.16.0.0 -> 172.16.128.255
172.16.128.0 -> 172.16.255.255
Số host thực là: 2^15-2
172.16.0.1 -> 172.16.128.254
172.128.1 -> 172.16.255.254
Subnetmask ban đầu có 16 bit:
11111111.11111111.00000000.00000000
lấy đi 1 bit:
11111111.11111111.10000000.00000000
=> 255.255.128.0 / 17
vậy ip cho 2 mạng:
172.16.0.1 / 17 -> 172.16.128.254 / 17
172.128.1 / 17 -> 172.16.255.254 / 17

Showing posts with label CCNA. Show all posts
Showing posts with label CCNA. Show all posts
Bài tập chia IP
VD1: Xét mạng 192.168.1.0/24 , mượn 2 bit, còn lại 6 bit host, bước nhảy là 64.
Ta có:
- Số subnet có thể có: 2^2 = 4 subnet.
- Số host trên mỗi subnet = 2^6 – 2 = 62 host.
- Các địa chỉ mạng sẽ có octet bị chia cắt (octet thứ 4) là bội số của 64.
- Liệt kê các mạng như sau:
192.168.1.0/26 -> địa chỉ mạng
192.168.1.1/26 ->địa chỉ host đầu.
....
192.168.1.62/26 ->địa chỉ host cuối.
192.168.1.63/26 ->địa chỉ broadcast.
---------------------------------------------
192.168.1.64/26 -> địa chỉ mạng
192.168.1.65/26 ->địa chỉ host đầu
.....
192.168.1.126/26 ->địa chỉ host cuối
192.168.1.127/26 ->địa chỉ broadcast.
---------------------------------------------
192.168.1.128/26 -> địa chỉ mạng
192.168.1.129/26 ->địa chỉ host đầu.
....
192.168.1.190/26 ->địa chỉ host cuối.
192.168.1.191/26 ->địa chỉ broadcast.
---------------------------------------------
192.168.1.192/26 -> địa chỉ mạng
192.168.1.193/26 ->địa chỉ host đầu.
....
192.168.1.254/26 ->địa chỉ host cuối.
192.168.1.255/26 ->địa chỉ broadcast.
Vậy, một mạng lớp C 192.168.1.0/24 đã được chia thành 4 mạng :192.168.1.0/26,
192.168.1.64/16, 192.168.1.128/26, 192.168.1.192/26.
Subnet mask được sử dụng trong ví dụ này là 255.255.255.192
VD2: Xét mạng 172.16.0.0/16, mượn 2 bit. Octet bị chia cắt ( thành 2 phần là net
và host ) là octet thứ 3.
- Số bit mượn là 2 => số mạng con có thể có (tính theo luật subnet zero): 22 = 4
mạng. Số bit mạng bây giờ là 18 bit.
- Số bit host còn lại: 32 – 18 = 14 bit. => số host/subnet = 214 – 2 host.
- Các địa chỉ mạng sẽ có octet thứ 3 là bội số của 64 (octet này bị mượn 2 bit)
- Ta có dải địa chỉ như sau:
172.16.0.0/18
-> Địa chỉ mạng
172.16.0.1/18
-> Địa chỉ host đầu
.. ....
172.16.63.254/18 -> Địa chỉ host cuối.
172.16.63.255/18 -> Địa chỉ broadcast
------------------------------------------------------
172.16.64.0/18 -> Địa chỉ mạng
172.16.64.1.18 -> Địa chỉ host đầu
......
172.16.127.254/18 -> Địa chỉ host cuối.
172.16.127.255/18 -> Địa chỉ broadcast.
--------------------------------------------------------
172.16.128.0/18 -> Địa chỉ mạng
172.16.128.1/18 -> Địa chỉ host đầu
......
172.16.191.254/18 -> Địa chỉ host cuối
172.16.191.255/18 -> Địa chỉ broadcast
-------------------------------------------------------
172.16.192.0/18
-> Địa chỉ mạng
172.16.192.1/18
-> Địa chỉ host đầu
......
172.16.192.254/18 -> Địa chỉ host cuối
172.16.192.255/18 -> Địa chỉ broadcast
-------------------------------------------------------
Subnet mask trong ví dụ 2 là 255.255.192.0
VD3: Cho địa chỉ host 192.168.1.158/28. Hãy cho biết, host này thuộc về subnet
nào?
Giải: /28 => có 28 bit mạng. Octet bị chia cắt là octet thứ 4 => só bit mượn của
octet này là 4 => bước nhảy là 16. Lấy octet thứ 4 của địa chỉ host là 158 chia cho
16 được 9 và còn dư. Ta lấy 16 nhân với 9 được 144. Host này thuộc mạng
192.168.1.144/28
VD4: Cho địa chỉ host 172.16.159.2/18. cho biết địa chỉ này thuộc subnet nào?
Giải: /18 => có 18 bit mạng. Octet bị chia cắt là octet thứ 3 => số bit mượn của
octet này là 2 => bước nhảy là 64. Lấy octet thứ 3 là 159 chia cho 64 được 2 và
còn dư. Ta lấy 64 nhân với 2 được 128. Host này thuộc mạng 172.16.128.0/18.
Ta có:
- Số subnet có thể có: 2^2 = 4 subnet.
- Số host trên mỗi subnet = 2^6 – 2 = 62 host.
- Các địa chỉ mạng sẽ có octet bị chia cắt (octet thứ 4) là bội số của 64.
- Liệt kê các mạng như sau:
192.168.1.0/26 -> địa chỉ mạng
192.168.1.1/26 ->địa chỉ host đầu.
....
192.168.1.62/26 ->địa chỉ host cuối.
192.168.1.63/26 ->địa chỉ broadcast.
---------------------------------------------
192.168.1.64/26 -> địa chỉ mạng
192.168.1.65/26 ->địa chỉ host đầu
.....
192.168.1.126/26 ->địa chỉ host cuối
192.168.1.127/26 ->địa chỉ broadcast.
---------------------------------------------
192.168.1.128/26 -> địa chỉ mạng
192.168.1.129/26 ->địa chỉ host đầu.
....
192.168.1.190/26 ->địa chỉ host cuối.
192.168.1.191/26 ->địa chỉ broadcast.
---------------------------------------------
192.168.1.192/26 -> địa chỉ mạng
192.168.1.193/26 ->địa chỉ host đầu.
....
192.168.1.254/26 ->địa chỉ host cuối.
192.168.1.255/26 ->địa chỉ broadcast.
Vậy, một mạng lớp C 192.168.1.0/24 đã được chia thành 4 mạng :192.168.1.0/26,
192.168.1.64/16, 192.168.1.128/26, 192.168.1.192/26.
Subnet mask được sử dụng trong ví dụ này là 255.255.255.192
VD2: Xét mạng 172.16.0.0/16, mượn 2 bit. Octet bị chia cắt ( thành 2 phần là net
và host ) là octet thứ 3.
- Số bit mượn là 2 => số mạng con có thể có (tính theo luật subnet zero): 22 = 4
mạng. Số bit mạng bây giờ là 18 bit.
- Số bit host còn lại: 32 – 18 = 14 bit. => số host/subnet = 214 – 2 host.
- Các địa chỉ mạng sẽ có octet thứ 3 là bội số của 64 (octet này bị mượn 2 bit)
- Ta có dải địa chỉ như sau:
172.16.0.0/18
-> Địa chỉ mạng
172.16.0.1/18
-> Địa chỉ host đầu
.. ....
172.16.63.254/18 -> Địa chỉ host cuối.
172.16.63.255/18 -> Địa chỉ broadcast
------------------------------------------------------
172.16.64.0/18 -> Địa chỉ mạng
172.16.64.1.18 -> Địa chỉ host đầu
......
172.16.127.254/18 -> Địa chỉ host cuối.
172.16.127.255/18 -> Địa chỉ broadcast.
--------------------------------------------------------
172.16.128.0/18 -> Địa chỉ mạng
172.16.128.1/18 -> Địa chỉ host đầu
......
172.16.191.254/18 -> Địa chỉ host cuối
172.16.191.255/18 -> Địa chỉ broadcast
-------------------------------------------------------
172.16.192.0/18
-> Địa chỉ mạng
172.16.192.1/18
-> Địa chỉ host đầu
......
172.16.192.254/18 -> Địa chỉ host cuối
172.16.192.255/18 -> Địa chỉ broadcast
-------------------------------------------------------
Subnet mask trong ví dụ 2 là 255.255.192.0
VD3: Cho địa chỉ host 192.168.1.158/28. Hãy cho biết, host này thuộc về subnet
nào?
Giải: /28 => có 28 bit mạng. Octet bị chia cắt là octet thứ 4 => só bit mượn của
octet này là 4 => bước nhảy là 16. Lấy octet thứ 4 của địa chỉ host là 158 chia cho
16 được 9 và còn dư. Ta lấy 16 nhân với 9 được 144. Host này thuộc mạng
192.168.1.144/28
VD4: Cho địa chỉ host 172.16.159.2/18. cho biết địa chỉ này thuộc subnet nào?
Giải: /18 => có 18 bit mạng. Octet bị chia cắt là octet thứ 3 => số bit mượn của
octet này là 2 => bước nhảy là 64. Lấy octet thứ 3 là 159 chia cho 64 được 2 và
còn dư. Ta lấy 64 nhân với 2 được 128. Host này thuộc mạng 172.16.128.0/18.
Cấu trúc địa chỉ IP ? Phân biệt các lớp địa chỉ ? Địa chỉ 127.0.0.1 là gì ? Lệnh Ping có tác dụng gì ?
Địa chỉ IP được dùng để định danh các trạm (host) trong mạng là địa chỉ IP 32 bits (32 bit IP address). Mỗi giao diện trong 1 máy có hỗ trợ giao thức IP đều phải được gán 1 địa chỉ IP (một máy tính có thể gắn với nhiều mạng do vậy có thể có nhiều địa chỉ IP).
Địa chỉ IP gồm 2 phần: địa chỉ mạng (netid) và địa chỉ máy (hostid). Mỗi địa chỉ IP có độ dài 32 bits được tách thành 4 vùng (mỗi vùng 1 byte), có thể biểu thị dưới dạng thập phân, bát phân, thập lục phân hay nhị phân. Cách viết phổ biến nhất là dùng ký pháp thập phân có dấu chấm (dotted decimal notation) để tách các vùng. Mục đích của địa chỉ IP là để định danh duy nhất cho một máy tính bất kỳ trên mạng.
Do tổ chức và độ lớn của các mạng con (subnet) của liên mạng có thể khác nhau, người ta chia các địa chỉ IP thành 5 lớp, ký hiệu là A, B, C, D và E. Trong lớp A, B, C chứa địa chỉ có thể gán được. Lớp D dành riêng cho lớp kỹ thuật multicasting. Lớp E được dành những ứng dụng trong tương lai.
Netid trong địa chỉ mạng dùng để nhận dạng từng mạng riêng biệt. Các mạng liên kết phải có địa chỉ mạng (netid) riêng cho mỗi mạng. Ở đây các bit đầu tiên của byte đầu tiên được dùng để định danh lớp địa chỉ (0 - lớp A, 10 - lớp B, 110 - lớp C, 1110 - lớp D và 11110 - lớp E).
Ta xét cấu trúc của các lớp địa chỉ có thể gán được là lớp A, lớp B, lớp C
Cấu trúc của các địa chỉ IP như sau:
Mạng lớp A: địa chỉ mạng (netid) là 1 Byte và địa chỉ host (hostid) là 3 byte.
Mạng lớp B: địa chỉ mạng (netid) là 2 Byte và địa chỉ host (hostid) là 2 byte.
Mạng lớp C: địa chỉ mạng (netid) là 3 Byte và địa chỉ host (hostid) là 1 byte.
Lớp A cho phép định danh tới 126 mạng, với tối đa 16 triệu host trên mỗi mạng. Lớp này được dùng cho các mạng có số trạm cực lớn.
Lớp B cho phép định danh tới 16384 mạng, với tối đa 65534 host trên mỗi mạng.
Lớp C cho phép định danh tới 2 triệu mạng, với tối đa 254 host trên mỗi mạng. Lớp này được dùng cho các mạng có ít trạm.
Địa chỉ 127.0.0.1 được gọi là địa chỉ loopback trong TCP/IP. 127.0.0.1 không phải là địa chỉ thực trong mạng Internet mà nó là địa chỉ giành riêng để kiểm tra chồng giao thức TCP/IP và NIC có hoạt động chính xác không.
Lệnh Ping để kiểm tra hoạt động của hệ thống mạng trước khi có các bước xử lý tiếp theo. Các gói tin kiểm tra của lệnh ping sẽ được phát đi từ máy nguồn đến máy đích nếu có sự phản hồi tốt sẽ xác định được sự thông suốt của hệ thống mạng. Ngoài ra, lệnh Ping còn được sử dụng để kiểm tra hoạt động của card mạng, xác định sự tồn tại của máy tính đích, kiểm định chất lượn, đo đạt tốc độ truyền dẫn của hệ thống mạng. Cuối mỗi lệnh ping sẽ hiển thị thống kê về số lượng gói tin được gửi, thời gian hồi đáp và ghi nhận các gói tin bị rớt hay truyền thành công trên đường truyền …
GIỚI THIỆU GIAO THỨC ARP
Mỗi thiết bị trong hệ thống mạng của chúng ta có ít nhất hai địa chỉ. Một địa chỉ là Media Access Control ( MAC ) và một địa chỉ Internet Protocol ( IP ). Địa chỉ MAC là địa chỉ của card mạng gắn vào bên trong thiết bị, nó là duy nhất và không hề thay đổi. Địa chỉ IP có thể thay đổi theo người sử dụng tùy vào môi trường mạng. ARP là một trong những giao thức của IP, chức năng của nó dùng để định vị một host trong một segment mạng bằng cách phân giải địa chỉ IP ra địa chỉ MAC. ARP thực hiện điều đó thông qua một tiến trình broadcast gói tin đến tất cả các host trong mạng, gói tin đó chứa địa chỉ IP của host cần giao tiếp. Các host trong mạng đều nhận được gói tin đó và chỉ duy nhất host nào có địa chỉ IP trùng với địa chỉ IP trong gói tin mới trả lời lại, còn lại sẽ tự động drop gói tin.
ARP là một giao thức hết sức đơn giản, nó đơn thuần có 4 loại message cơ bản sau:
Host A gửi một ARP Request và nhận được một ARP Reply từ một host B có thực trong mạng. sau khi tiến trình này hoàn tất, host Ahost B sẽ có MAC như thế nào. Tiếp theo, host A sẽ lưu lại sự hiểu biết đó lên bộ nhớ của mình gọi là ARP table. ARP table giúp host A không phải thực hiệnARP Request đến host B một lần nữa. đã biết được IP của
ARP là một giao thức hết sức đơn giản, nó đơn thuần có 4 loại message cơ bản sau:
- An ARP Request: máy tính A sẽ hỏi toàn mạng : " ai có địa chỉ IP này? "
- An ARP Reply: máy tính B trả lời máy tính A : "tôi có IP đó, địa chỉ MAC của tôi là..."
- An Reverse ARP Request: máy tính A sẽ hỏi toàn mạng : " ai có địa chỉ MAC này? "
- An Reverse ARP Reply: máy tính B trả lời máy tính A: " tôi có MAC đó, địa chỉ IP của tôi là..."
Host A gửi một ARP Request và nhận được một ARP Reply từ một host B có thực trong mạng. sau khi tiến trình này hoàn tất, host Ahost B sẽ có MAC như thế nào. Tiếp theo, host A sẽ lưu lại sự hiểu biết đó lên bộ nhớ của mình gọi là ARP table. ARP table giúp host A không phải thực hiệnARP Request đến host B một lần nữa. đã biết được IP của
MÔ TẢ QUÁ TRÌNH ARP REQUEST VÀ ARP REPLY

- Trong mạng LAN hiện nay có 4 host: host A, host B, host C, host D.
- Host A muốn giao tiếp với host C, đầu tiên sẽ broadcast gói tin ARP Requset.
- Host C nhận thấy đúng IP của mình liền trả lời MAC của mình thông qua gói tin ARP Reply, các host còn lại sẽ drop gói ARP Request.
- Host A nhận được địa chỉ MAC của host C và ghi nhớ vào ARP table.
 |
NGUYÊN LÝ TẤN CÔNG
Giao thức ARP là rất cần thiết và quan trọng trong hệ thống mạng của chúng ta, tuy nhiên nó lại không đề cập đến vấn đề xác thực nào cả. Khi một host nhận được gói tin ARP Reply, nó hoàn toàn tin tưởng và mặc nhiên sử dụng thông tin đó để sử dụng sau này mà không cần biết thông tin đó có phải trả lời từ một host mà mình mong muốn hay không. ARP không có cơ chế nào để kiểm tra việc đó cả và trên thực tế một host có thể chấp nhận gói ARP Reply mà trước đó không cần phải gửi gói tin ARP Request. Lợi dụng điều này, hacker có thể triển khai các phương thức tấn công như: Man In The Middle, Denial of Service, MAC Flooding

MAN IN THE MIDDLE
 |
MAN IN THE MIDDLE
Giả sử hacker muốn theo dõi host A gởi thông tin gì cho host B. Đầu tiên, hacker sẽ gởi gói ARP Reply đến host A với nội dung là địa chỉ MAC của hacker và địa chỉ IP của hostB.Tiếp theo, hacker sẽ gửi gói ARP Reply tới host B với nội dung là MAC của máy hacker và IP củahost A. Như vậy, cả hai host A và host B đều tiếp nhận gói ARP Reply đó và lưu vào trong ARP table của mình. Đến lúc này, khi host A muốn gửi thông tin đến host B, nó liền tra vào ARP tablethấy đã có sẵn thông tin về địa chỉ MAC của host B nênsẽ lấy thông tin đó ra sử dụng, nhưng thực chất địa chỉ MAC đó là của hacker. Đồng thời máy tính của hacker sẽ mở chức năng gọi là IP Forwading giúp chuyển tải nội dung mà host A gửi qua host B. Host A và host B giao tiếp bình thường và không có cảm giác bị qua máy trung gian là máy của hacker.
Trong trường hợp khác, hacker sẽ nghe lén thông tin từ máy bạn đến Gateway. Như vậy mọi hành động ra Internet của bạn đều bị hacker ghi lại hết, dẫn đến việc mất mát các thông tin nhạy cảm.
Trong trường hợp khác, hacker sẽ nghe lén thông tin từ máy bạn đến Gateway. Như vậy mọi hành động ra Internet của bạn đều bị hacker ghi lại hết, dẫn đến việc mất mát các thông tin nhạy cảm.
DENIAL OF SERVICE
Cũng vận dụng kỹ thuật trên, hacker tiến hành tấn công bằng cách gởi gói ARP Reply đến toàn bộ các host trong mạng với nội dung mang theo là địa chỉ IP của Gateway và địa chỉ MAC không hề tồn tại. Như vậy các host trong mạng tin tưởng rằng mình đã biết được MAC của Gateway và khi gửi thông tin đến Gateway, kết quả là gửi đến một nơi hoàn toàn không tồn tại. Đó là điều hacker mong muốn, toàn bộ các host trong mạng đều không thể đi ra Internet được.
CÁCH PHÒNG THỦ
Cũng vận dụng kỹ thuật trên, hacker tiến hành tấn công bằng cách gởi gói ARP Reply đến toàn bộ các host trong mạng với nội dung mang theo là địa chỉ IP của Gateway và địa chỉ MAC không hề tồn tại. Như vậy các host trong mạng tin tưởng rằng mình đã biết được MAC của Gateway và khi gửi thông tin đến Gateway, kết quả là gửi đến một nơi hoàn toàn không tồn tại. Đó là điều hacker mong muốn, toàn bộ các host trong mạng đều không thể đi ra Internet được.
MAC FLOODING
Cách tấn công này cũng dùng kỹ thuật ARP Poisoning mà đối tượng nhắm đến là Switch. Hacker sẽ gửi những gói ARP Reply giả tạo với số lượng khổng lồ nhằm làm Switch xử lý không kịp và trở nên quá tải. Khi đó, Switch sẽ không đủ sức thể hiện bản chất Layer2 của mình nữa mà broadcast gói tin ra toàn bộ các port của mình. Hacker dễ dàng bắt được toàn bộ thông tin trong mạng của bạn.
CÁCH PHÒNG THỦ
ARP Poisoning là một kiểu tấn công dạng local, nghĩa là hacker thực hiện tấn công từ bên trong mạng của bạn. Hậu quả của cách tấn công này là rất lớn, những người quản trị mạng cần nắm bắt rõ về kỹ thuật tấn công này. Sau đây là một số kỹ thuật giúp phòng chống tấn công kiểu ARP Poisoning.
1. Đối với một mạng nhỏ:
Ta có thể sử dụng địa chỉ IP tĩnh và ARP table tĩnh, khi đó, bạn sẽ liệt kê bằng tay IP nào đi với MAC nào. Trong Windows có thể sử dụng câu lệnh ipconfig /all để xem IP và MAC, dùng câu lệnharp -s để thêm vào ARP table. Khi mà ép tĩnh như vậy sẽ ngăn chặn hacker gởi các gói ARP Reply giả tạo đến máy của mình vì khi sử dụng ARP table tĩnh thì nó luôn luôn không thay đổi. Chú ý rằng cách thức này chỉ áp dụng được trong môi trường mạng với quy mô nhỏ, nếu mạng lớn hơn là không thể vì chúng ta phải thêm vào ARP table bằng tay với số lượng quá nhiều.
2. Đối với một mạng lớn:
Khi quản trị trong một mạng quy mô lớn, ta có thể sử dụng chức năng Port security. Khi mở chức năng Port security lên các port của Switch, ta có thể quy định port đó chỉ chấp nhận một địa chỉ MAC. Như vậy sẽ ngăn chặn việc thay đổi địa chỉ MAC trên máy hacker.
Ngoài ra cũng có thể sử dụng các công cụ, ví dụ như ArpWatch. Nó sẽ phát hiện và báo cáo cho bạn các thông tin liên quan đến ARP đang diễn ra trong mạng. Nhờ đó, nếu có hiện tượng tấn công bằng ARP Poisoning thì bạn có thể giải quyết kịp thời.
1. Đối với một mạng nhỏ:
Ta có thể sử dụng địa chỉ IP tĩnh và ARP table tĩnh, khi đó, bạn sẽ liệt kê bằng tay IP nào đi với MAC nào. Trong Windows có thể sử dụng câu lệnh ipconfig /all để xem IP và MAC, dùng câu lệnharp -s để thêm vào ARP table. Khi mà ép tĩnh như vậy sẽ ngăn chặn hacker gởi các gói ARP Reply giả tạo đến máy của mình vì khi sử dụng ARP table tĩnh thì nó luôn luôn không thay đổi. Chú ý rằng cách thức này chỉ áp dụng được trong môi trường mạng với quy mô nhỏ, nếu mạng lớn hơn là không thể vì chúng ta phải thêm vào ARP table bằng tay với số lượng quá nhiều.
2. Đối với một mạng lớn:
Khi quản trị trong một mạng quy mô lớn, ta có thể sử dụng chức năng Port security. Khi mở chức năng Port security lên các port của Switch, ta có thể quy định port đó chỉ chấp nhận một địa chỉ MAC. Như vậy sẽ ngăn chặn việc thay đổi địa chỉ MAC trên máy hacker.
Ngoài ra cũng có thể sử dụng các công cụ, ví dụ như ArpWatch. Nó sẽ phát hiện và báo cáo cho bạn các thông tin liên quan đến ARP đang diễn ra trong mạng. Nhờ đó, nếu có hiện tượng tấn công bằng ARP Poisoning thì bạn có thể giải quyết kịp thời.
Mô hình 7 tầng OSI
HỌC VIỆN KỸ THUẬT MẬT
MÃ
Mô hình OSI (Open Systems Interconnection) được
tổ chức ISO nghiên cứu phát triển từ năm 1977 và hoàn thiện vào năm 1984.
Mô hình OSI
gọi là mô hình hệ thống mở, là mô hình giúp hai hệ thống khác nhau có thể thông
tin với nhau bất kể kiến trúc mạng của chúng ra sao. Mục đích của mô hình
OSI là mở rộng thông tin giữa nhiều hệ thống khác nhau mà không đòi hỏi phải có
sự thay đổi về phần cứng hay phần mềm đối với hệ thống hiện hữu. Mô hình OSI
không phải là giao thức (protocol) mà là mô hình giúp hiểu biết và thiết kế
kiến trúc mạng một cách mềm dẻo, bền vững và dễ diễn đạt hơn.
1.1 MÔ HÌNH OSI :
Mô hình OSI
là một khung sườn phân lớp để thiết kế mạng cho phép thông tin trong tất cả các hê thống máy tính khác nhau. Mô hình này gồm bảy lớp
riêng biệt nhưng có quan hệ với nhau, mỗi lớp nhằm định nghĩa một phân đoạn
trong quá trình di chuyển thông tin qua mạng (như hình 1.1).
Mô hình OSI có các ưu điểm như sau:
q Giảm độ phức tạp của
truyền dữ liệu. Theo như ta biết, việc truyền dữ liệu qua lại giữa các hệ thống
máy tính rất phức tạp do có rất nhiều công việc nhỏ lẻ như: dữ liệu được truyền
trên cáp gì, đóng các khung dữ liệu, cách hệ thống truy nhập vào đường truyền, cơ
chế truyền dẫn, xây dựng các chương trình truy nhập dữ liệu… Mô hình OSI đã
phân các công việc có tính chất tương tự nhau thành từng nhóm gọi là lớp công
việc, chuyên biệt hoá các lớp công việc, giúp cho các công ty sản xuất các
thiết bị truyền dữ liệu có thể tập trung sản xuất các thiết bị, phần mềm phục
vụ cho từng nhóm. Nhờ vậy có thể giảm sự phức tạp của truyền dữ liệu
q Chuẩn hóa các giao diện
giữa các lớp. Khi xây dựng các lớp, tổ chức ISO đã quy định các tiêu chuẩn
chung của các lớp và các nhà sản xuất thiết bị phục vụ truyền dữ liệu theo đó
sản xuất thiết bị, dẫn tới các giao diện các lớp được chuẩn hoá.
q Chuyên môn hóa các công
nghệ. Do đã được phân lớp lên các công ty có thể tập trung vào thế mạnh của
mình, đầu tư tập trung công nghệ, dẫn tới các công nghệ được chuyên môn hoá
cao.
q Tạo ra sự tương thích
giữa các nhà sản xuất khác nhau. Nhờ có sự chuẩn hoá về giao diện nên đã tạo ra
sự tương thích giữa các thiết bị của nhà sản xuất khác nhau.
q Dễ dàng trong việc dạy và
học. Do đã được phân lớp lên chúng ta có thể tập trung học theo cấu trúc và
tính chất của từng lớp, rất dễ dàng cho việc học tập.
Hình 1.1
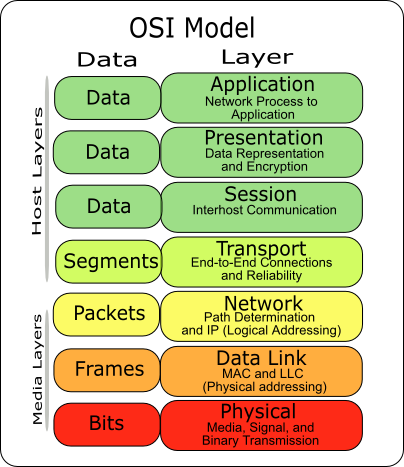
1.1.1 KIẾN TRÚC LỚP:
Mô hình OSI được cấu tạo từ 7 lớp: lớp vật lý
(lớp 1), lớp kết nối dữ liệu (lớp 2),
lớp mạng (lớp 3), lớp vận chuyển (lớp 4) lớp phiên (lớp 5), lớp biểu diễn (lớp
6) và lớp ứng dụng (lớp 7). Hình 1.2 minh họa phương thức một bản tin được gởi
đi từ thiết bị A đến thiết bị B. Trong quá trình di chuyển, bản tin phải đi qua
nhiều nút trung gian. Các nút trung gian này thường nằm trong ba lớp đầu tiên
trong mô hình OSI.Khi phát triển mô hình, các nhà thiết kế đã tinh lọc quá
trình tìm kiếm dữ liệu thành các thành phần đơn giản nhất.Chúng xác định các
chức năng kết mạng được dùng và gom chúng thành các nhóm riêng biệt gọi là
lớp.Mỗi lớp định nghĩa một họ các chức năng riêng biệt so với lớp khác. Thông
qua việc định nghĩa và định vị các chức năng theo cách này, người thiết kế tạo
ra được một kiến trúc vừa mềm dẻo, vừa dễ hiểu. Quan trọng hơn hết, mô hình OSI
cho phép có được tính minh bạch (transparency) khi so sánh với các hệ thống tương
thích.
Hình 1.2
1.1.2 CÁC QUÁ TRÌNH ĐỒNG CẤP:
Trong một máy tính đơn, mỗi lớp gọi dịch vụ của
lớp ngay phía dưới. Thí dụ, lớp 3, dùng các dịch vụ của lớp 2 và cung cấp dịch
vụ cho lớp 4. Giữa các máy tính với nhau thì lớp x của một máy phải thông tin
với lớp x của máy kia, thông qua một chuỗi các luật và qui ước được gọi là giao
thức (protocole). Quá trình để mỗi thiết
bị thông tin với nhau tại một lớp được gọi là quá trình đồng cấp (peer to peer
processes). Thông tin giữa các máy là quá trình đồng cấp dùng giao thức
thích hợp cho lớp này.
Trong lớp vật lý, thông tin trực tiếp hơn: Máy A
gởi một dòng bit đến máy B. Trong các lớp cao hơn, thì thông tin này phải di
chuyển xuống qua các lớp của máy A, để đi đến máy B, và tiếp tục đi lên đến lớp
cần thiết. Mỗi lớp trong máy phát tin gắn thêm vào bản tin vừa nhận thông tin riêng của mình và chuyển
nguyên gói lên lớp phía trên. Thông tin thêm vào này được gọi là header và trailer (là các thông tin được thêm vào
tại phần đầu và phần cuối của phần dữ liệu). Header được thêm vào tại lớp 6, 5, 4, 3, và 2.trailer được thêm vào
trong lớp 2.
Header được
thêm vào ở lớp 6, 5, 4, 3, và 2.Trailer thường chỉ được thêm vào ở lớp 2.
Tại lớp 1, trọn gói dữ liệu được chuyển thành
dạng có thể chuyển được đến máy thu. Tại máy thu, bản tin này được trải ra từng
lớp, với mỗi quá trình nhận và lấy thông tin ra. Thí dụ, lớp 2 gở ra các thông
tin của mình, và chuyển tiếp phần còn lại lên lớp 3. Tương tự, lớp 3 gỡ phần
của mình và chuyển tiếp sang lớp 4, và cứ thế tiếp tục.
1.1.3 GIAO DIỆN GIỮA CÁC LỚP
Việc chuyển dữ liệu và thông tin mạng đi xuống
qua các lớp của máy phát và đi ngược lên qua các lớp của máy thu được thực hiện
nhờ có phần giao diện của hai lớp cận kề nhau. Mỗi giao diện định nghĩa thông
tin và các dịch vụ mà lớp phải cung cấp cho lớp trên nó, Các giao diện được
định nghĩa tốt và các chức năng lớp cung cấp tính modun cho mạng.Miễn sao một
lớp vẫn cung cấp các dịch vụ cần thiết cho các lớp trên nó, việc thực thi chi
tiết của các chức năng này có thể được thay đổi hoặc thay thế không đòi hỏi
thay thế các lớp xung quanh.
1.1.4 TỔ CHỨC CÁC LỚP
Bảy lớp có thể được xem như là thuộc ba nhóm con
sau: Lớp 1, 2, 3 - lớp vật lý, kết nối dữ liệu và mạng: là nhóm con các lớp hỗ trợ mạng, nhằm giải quyết các yếu tố vật lý và
truyền dữ liệu từ một thiết bị này sang một thiết bị khác (như các đặc tính
điện học, kết nối vật lý, định địa chỉ vật lý và thời gian truyền cũng như độ
tin cậy). Lớp 5, 6, và 7: lớp kiểm soát kết nối, biểu diễn và ứng dựng có thể được
xem là nhóm con các lớp hỗ trợ user;
chúng cho phép khả năng truy cập đến nhiều hệ thống phần mềm. Lớp 4: lớp vận chuyển, bảo đảm tính tin cậy cho
việc truyền dẫn end to end (hai đầu mút) trong khi đó lớp 2 đảm bảo tính tin
cậy trên một đường truyền đơn. Các phía trên của mô hình OSI hầu như luôn luôn
thực thi trong phần mềm; các lớp bên dưới được thực thi kết hợp phần cứng và phần mềm, trừ lớp vật lý
hầu như là thuộc phần cứng.
Hình 1.3 minh họa tổng thể về các lớp OSI, dữ
liệu L7 tức là lớp đơn vị dữ liệu của lớp 7, dữ liệu L6 là đơn vị dữ liệu của
lớp 6, và tiếp tục. Quá trình bắt đầu từ lớp 7 (lớp ứng dụng), rồi đi xuống dần
theo thứ tự. Tại mỗi lớp (trừ lớp 7 và lớp 1), header được thêm vào đơn vị dữ
liệu. Tại lớp 2, trailer được thêm vào. Sau đó format này của dữ liệu được chuyển thành tín hiệu điện từ trường
và vận chuyển theo đường truyền vật lý.
Hình 1.3
Sau khi đến đích, tín hiệu đi qua lớp 1 và được
chuyển đổi thành các bit. Đơn vị dữ liệu lúc này di chuyển ngược lên các lớp
OSI. Khi mỗi block dữ liệu này đến lớp kế tiếp thì các header và trailer tương
ứng được gở bỏ đi, để thực thiện yêu cầu theo chức năng của lớp này. Khi đến
lớp 7, bản tin có dạng thích hợp cho ứng dụng và sẳn sàng cho người nhận.
1.2 CHỨC NĂNG CỦA CÁC LỚP
Phần này trình bày ngắn gọn chức năng của từng
lớp trong mô hình OSI.
1.2.1 LỚP VẬT LÝ (PHYSICAL LAYER):
Điều phối các chức năng cần thiết để truyền luồng bit đi qua môi trường vật lý.Quan
tâm đến các tính chất cơ học và điện học của giao diện và môi trường truyền.Lớp
cũng định nghĩa các thủ tục và chức năng mà thiết bị vật lý và giao diện phải
thực hiện khi truyền.Hình 4 minh họa vị trí của lớp vật lý trong môi trường
truyền và lớp kết nối dữ liệu.
Hình 1.4
Lớp vật lý liên quan đặc tính sau:
q
Đặc tính vật lý của giao diện và môi trường: lớp vật lý định nghĩa
các đặc tính của giao diện giữa các thiết bị và môi trường truyền. Ngoài ra,
lớp còn định nghĩa dạng của môi trường truyền.
q
Biểu diễn các bit: Dữ liệu lớp vật lý bao gồm dòng các bit (chuỗi
các giá trị 0 và 1) mà không cần phải phiên dịch. Để truyền dẫn thì các bit này
phải được mã hóa thành tín hiệu - điện hay quang. Lớp vật lý định nghĩa dạng mã hóa (phương thức các giá trị 0 và 1 được
chuyển đổi thành tín hiệu).
q
Tốc độ dữ liệu: - số bit được truyền đi trong một giây. Nói
cách khác, lớp vật lý định nghĩa độ rộng mỗi bit.
q
Đồng bộ bit: Máy phát và máy thu cần
được đồng bộ hóa theo cấp độ bit. Nói cách khác, đồng hồ của máy phát và máy
thu phải được đồng bộ hóa.
q
Cấu hình đường dây: Lớp vật lý còn giải quyết phương thức thiết bị
được nối với môi trường. Trong cấu hình điểm - điểm, hai thiết bị được nối với
nhau qua kết nối được chỉ định. Trong cấu hình điểm nối nhiều điểm, một kết nối
được chia sẻ cho nhiều thiết bị.
q
Tôpô mạng: định nghĩa phương thức kết nối thiết bị để tạo thành mạng.
Thiết bị có thể được nối theo lưới, sao, cây, vòng hay bus.
q
Chế độ truyền: lớp vật lý định nghĩa chiều truyền dẫn giữa hai
thiết bị: đơn công, bán song công hay song công. Trong chế độ đơn công
(simplex) chỉ có thông tin một chiều, trong bán song công (half duplex) hai
thiết bị có thể nhận và gởi nhưng không đồng thời. Trong chế độ song công (full
duplex) hai thiết bị có thể gởi và nhận đồng thời.
1.2.2 LỚP KẾT NỐI DỮ LIỆU (DATALINK LAYER):
Lớp kết nối dữ liệu truyền các dữ liệu thô từ lớp
vật lý thành dữ liệu có độ tin cây cao hơn và có thể truyền khung (frame) từ
nút đến nút.Điều này làm cho lớp vật lý
có vẻ như là không có lỗi về khi chuyển lên lớp trên (lớp mạng – network layer).
Hình 5 cho thấy quan hệ của lớp kết nối dữ liệu với lớp mạng và lớp vật lý.
Lớp kết nối dữ liệu có các đặc tính liên quan như
sau:
q
Tạo khung (framing): lớp điều khiển kết nối chia dòng bit
nhận được thành các đơn vị dữ liệu quản lý được gọi là khung (frame).
q
Định (tạo) địa chỉ vật lý: nếu frame được phân phối đến nhiều hệ
thống trong mạng, thì lớp kết nối dữ liệu thêm vào frame một header để định
nghĩa địa chỉ vật lý của nơi phát (địa chỉ nguồn) và/hay nơi nhận (địa chỉ
đích). Nếu frame nhằm gởi đến hệ thống ngoài mạng của nguồn phát, thì địa chỉ nơi
nhận là địa chỉ của thiết bị nối với mạng kế tiếp.
q
Điều khiển lưu lượng: nếu tốc độ nhận dữ liệu của máy thu bé hơn so
với tốc độ của máy phát, thì lớp kết nối dữ liệu tạo cơ chế điều khiển lưu lượng
tránh quá tải của máy thu
q
Kiểm tra lỗi: lớp kết nối dữ liệu thêm khả năng tin cậy cho
lớp vật lý bằng cách thêm cơ chế phát hiện và gởi lại các frame bị hỏng hay
thất lạc. Đồng thời, cũng tạo cơ chế tránh gởi trùng các frame. Kiểm tra lỗi thường
được thực hiện nhờ trailer được thêm vào ở phần cuối của frame.
q
Điều khiển truy cập: khi hai hay nhiều thiết bị được kết nối trên
cùng một đường truyền, cần có giao thức của lớp kết nối dữ liệu để xác định thiết bị nào nắm quyền trên kết
nối tại một thời điểm.
Hình 1.5
Thí dụ 1:
Định địa chỉ vật lý
Hình 1.6
Hình 1.6 vẽ nút có địa chỉ vật lý là 10 đến địa
chỉ 87.Hai nút được kết nối bằng một kết nối. Trong mức kết nối dữ liệu frame
này chứa địa chỉ vật lý đặt tại header. Phần còn lại trong header chứa các
thông tin cần thiết cho mức này. Trailer thường chứa các bit phụ nhằm kiểm tra
lỗi.
1.2.3 LỚP 3 MẠNG (NETWORK LAYER):
Nhằm phân
phối các gói (packet) từ nguồn đến đích có thể đi qua nhiều mạng, lớp mạng cho phép chuyển
giao gói này đi được từ một điểm nguồn đến điểm đích cuối cùng (có thể khác
mạng).
Nếu hai hệ thống được kết nối cùng mạng, thì
không cần thiết phải có lớp mạng.Tuy nhiên, khi hai thiết bị này ở hai mạng
khác nhau, thì cần có lớp mạng để thực hiện giao nhận nguồn – đích này.Hình 1.7
cho thấy quan hệ giữa lớp mạng và lớp kết nối dữ liệu và lớp vận chuyển.
Hình 1.7
Các đặc tính liên quan của lớp mạng là:
q
Định (tạo) địa chỉ logic: địa chỉ vật lý do lớp kết nối dữ liệu
chỉ giải quyết được vấn đề định địa chỉ cục bộ. Nếu gói dữ liệu đi qua vùng
biên của mạng, thì nhất thiết phải có thêm một hệ thống định địa chỉ khác giúp
phân biệt giữa hệ thống nguồn và hệ thống đích. Lớp mạng thêm header vào gói từ
lớp trên xuống, trong đó chứa địa chỉ logic của nơi gởi và nơi nhận.
q
Định tuyến (routing): khi nhiều mạng độc lập được nối với nhau để tạo ra liên mạng
(mạng của mạng) hay một mạng lớn hơn, thì thiết bị kết nối là bộ định tuyến
(router hay gateways) được dùng để chuyển đường đi được đến đích, lớp mạng được
thiết lập cho mục tiêu này.
Thí dụ 2:Định
địa chỉ logic
Hình 1.8
Ta cần gởi dữ liệu từ nút với mạng có địa chỉ A
và địa chỉ vật lý là 10, nằm trong mạng nội bộ LAN, đến một nút với mạng có địa
chỉ P và địa chỉ vật lý là 95, trong một mạng nội bộ khác. Do hai thiết bị nằm
ở hai mạng khác nhau, ta không thể chỉ dùng địa chỉ vật lý; nên nhất thiết phải
có thêm địa chỉ logic. Điều cần ở đây là
phải có một địa chỉ vạn năng có thể dùng qua khỏi mạng cục bộ.Địa chỉ (logic)
của mạng phải có được đặc tính này. Gói nằm trong lớp mạng chứa địa chỉ logic,
tuy tương tự cho nguồn nguyên thủy và đích (tức là A và P). Các địa chỉ này sẽ
không đổi khi đi từ mạng này sang mạng khác. Tuy nhiên, địa chỉ vật lý sẽ thay
đổi khi gói được di chuyển từ mạng này sang mạng khác. Ký hiệu hình hộp R được
dùng để chỉ bộ định tuyến (router).
1.2.4 LỚP VẬN CHUYỂN (TRANSPORT LAYER):
Lớp vận
chuyển nhằm chuyển toàn bản tin từ thiết bị đầu cuối phát đến thiết bị đầu cuối thu (end to end).Khi lớp mạng nhận ra việc
chuyển end to end của một gói riêng, lớp không nhận ra bất kỳ quan hệ nào giữa
các gói này.Lớp sẽ xử lý các gói riêng biệt, vì cho rằng các gói này thuộc vào
các bản tin riêng biệt, cho dù phải hay không phải đi nữa. Mặt khác, lớp vận
chuyển bảo đảm là toàn bản tin đều đến là nguyên vẹn và theo thứ tự, bỏ qua việc
kiểm tra lỗi, và điều khiển lưu lượng tại cấp nguồn đến đích. Hình 1.9 minh họa
quan hệ giữa lớp vận chuyển với lớp mạng và lớp kiểm soát kết nối
Để tăng cường tính an ninh, lớp vận chuyển có thể
tạo một kết nối giữa hai cổng cuối. Kết nối là một đường nối logic giữa nguồn
và đích liên quan đến mọi gói trong bản tin.Việc tạo kết nốibao gồm ba bước: thiết lập kết nối, truyền dữ liệu, và
nhả kết nối.Thông qua việc xác nhận việc truyền dẫn tất cả mọi gói trên một
đường, lớp vận chuyển kiểm soát thêm được lên trình tự truyền, lưu lượng, phát
hiện và sửa lỗi.
Hình 1.9
Các nhiệm vụ của lớp vận chuyển bao gồm:
q
Định địa chỉ điểm dịch vụ (service-point addressing): Một máy tính
thường chạy nhiều chương trình trong cùng một lúc. Vì thế, chuyển giao nguồn –
đích không có nghĩa là từ một máy tính đến máy khác mà còn từ những quá trình
đặc thù (chạy chương trình) lên các chương trình khác. Như thế header của lớp
vận chuyển phải bao gồm một dạng địa chỉ đặc biệt là gọi là địa chỉ điểm dịch
vụ (service-point addressing) hay còn gọi là địa chỉ cổng. Lớp mạng lấy mỗi gói
đến đúng từ máy tính, lớp vận chuyển lấy toàn bản tin đến đúng quá trình của
máy tính đó.
q
Phân đoạn và hợp đoạn: Một bản tin được chia thành nhiều phân đoạn
truyền đi được, mỗi phân đoạn mang số chuỗi. Các số này cho phép lớp vận chuyển
tái hợp đúng bản tin khi đến đích để có thể nhận dạng và thay thế các gói bị
thất lạc trong khi truyền dẫn.
q
Điều khiển kết nối: Lớp vận chuyển có thể theo hướng kết nối hay
không kết nối. Lớp vận chuyển theo hướng không kết nối xử lý mỗi phân đoạn như
là gói độc lập và chuyển giao đến lớp vận chuyển của máy đích. Lớp vận chuyển
theo hướng kết nối tạo kết nối với lớp vận chuyển của máy đích truớc khi chuyển
giao gói. Sau khi chuyển xong dữ liệu, thì kết thúc kết nối.
q
Điều khiển lưu lượng: Tương tự như trong lớp kết nối dữ liệu, lớp vận
chuyển có nhiệm vụ điều khiển lưu lượng. Tuy nhiên, điều khiển lưu lượng trong
lớp này được thực hiện bằng cách end to end thay vì kết nối đơn.
q
Kiểm tra lỗi: Tương tự như lớp kết nối dữ liệu, lớp vận chuyển
cũng có nhiệm vụ kiểm tra lỗi. Tuy nhiên, kiểm tra lỗi trong lớp này được thực hiện bằng cách end to end thay vì
kết nối đơn. Lớp vận chuyển của máy phát bảo đảm là toàn bản tin đến lớp vận
chuyển thu không bị lỗi (hỏng hóc, thất lạc hay trùng lắp). Việc sửa lỗi thường
được thực hiện trong qua trình truyền lại.
Thí dụ 3: hình 1.10
Hình 1.10
Dữ liệu đến từ lớp trên địa chỉ service-point (port) là j và k ( j là
địa chỉ của ứng dụng gởi và k là địa chỉ của ứng dụng thu). Do kích thước của
dữ liệu lớn hơn khả năng của lớp mạng, nên dữ liệu được chia thành hai gói, mỗi
gói vẫn còn giữa địa chỉ điểm dịch vụ (j và k). Nên trong lớp mạng, địa chỉ
mạng (A và P) được thêm vào mỗi gói. Các gói sẽ di chuyển theo các đường khác
nhau và đến đích theo hay không theo thứ tự. Hai gói được chuyển giao đến lớp
mạng đích, có nhiệm vụ gở bỏ header lớp mạng. Hai gói được chuyển tiếp sang lớp
vận chuyển, được tái hợp để chuyển giao lên lớp trên.
1.2.5 LỚP PHIÊN (SESSION LAYER):
Các dịch vụ do ba lớp đầu (vật lý, kết nối dữ
liệu, và lớp mạng) đôi khi chưa đủ cho một số quá trình. Lớp kiểm soát là lớp điều khiển đối thọai.Lớp này thiết lập, duy trì, giải phóng, và đồng bộhóa
tương tác giữa các hệ thống thông tin.
Các nhiệm vụ của lớp kiểm soát:
q Điều khiển đối thoại: Lớp kiểm soát cho phép
hai hệ thống đi vào đối thoại. Lớp cho phép thông tin giữa hai quá trình bán
song công hoặc song công. Thí dụ đối thoại giữa đầu cuối kết nối với máy chủ là
bán song công.
q Đồng bộ hoá: Lớp kiểm soát cho phép
quá trình thêm các checkpoint (điểm
đồng bộ) vào trong dòng dữ liệu.
Thí dụ: một hệ thống gởi một file gồm 2000 trang, nên chèn
vào checkpoint sau mỗi 100 trang đề bảo đảm mỗi
đơn vị 100 trang được nhận và xác nhận một cách độc lập. Trong trường
hợp này, nếu truyền dẫn bị đứt vào trang 523, thì việc truyền lại chỉ bắt đầu
vào trang 501, không cần truyền lại các trang từ 1 đến 500.Hình 3.11 minh họa
quan hệ giữa lớp kiểm soát với lớp vận chuyển và lớp trình bày.
1.2.6 LỚP TRÌNH BÀY (PRESENTATION LAYER):
Lớp trình bày liên quan đến vấn đề về cú pháp
(syntax) và ngữ nghĩa (sematic) của tin tức trao đổi giữa hai hệ thống.Hình 1.12
cho thấy quan hệ giữa lớp trình bày với lớp ứng dụng và lớp kiểm soát.
Hình 1.12
Các nhiệm vụ của lớp 6 là:
q Biên dịch (translation): Các quá
trình (chương trình đang chạy) của hai hệ thống thường trao đổi thông tin theo
dạng chuỗi các ký tự, số, v.v...Thông tin này nhất thiết phải được chuyển sang
dòng bit trước khi được gởi đi. Do các máy tính khác nhau thường dùng các phương
pháp mã hóa khác nhau, nên lớp trình bày có nhiệm vụ vận hành chung trong hai
hệ thống này. Lớp trình bày tại máy phát thay đổi dạng thông tin từ dạng của
máy phát (sender-depending) sang dạng thông thường. Tại máy thu, thì lớp trình
bày chuyển dạng thông thường thành dạng của máy thu (receiving depending).
q
Mã khóa (encryption) và Giải mã khóa (decryption):Để mang các thông
tin nhạy cảm, hệ thống phải có khả năng bảo đảm tính riêng tư. Mã khóa là quá
trình mà máy phát chuyển đổi thông tin gốc thành dạng khác và gởi đi bản tin đi
qua mạng. Giải mã khóa (decryption) là quá trình ngược lại nhằm chuyển bản tin
trở về dạng gốc.
q
Nén: Nén dữ liệu nhằm giảm thiểu số lượng bit để truyền đi. Nén dữ
liệu ngày càng trở nhên quan trọng trong khi truyền multimedia như văn bản,
audio, và video.
1.2.7 LỚP ỨNG DỤNG (APPLICATION LAYER):
Cho phép người dùng (user), là người hay phần mềm, truy cập vào mạng.
Lớp này cung cấp giao diện cho người dùng và hỗ trợ dịch vụ nhưthư điện tử,
remote file access and transfer, shared database management, và các dạng dịch
vụ phân phối dữ liệu khác.
Hình 1.13 minh họa quan hệ giữa lớp ứng dụng với
user và lớp trình bày. Trong số các dịch vụ có được, thì hình vẽ chỉ trình bày
3 dạng: X.400 (message handle services); X.500 (directory services); và chuyển
file access, and management (FTAM). User trong hình đã dùng X.400 và gởi một
email.Chú ý là không có thêm header hay trailer trong lớp này.
Hình 1.13
Các đặc tính của lớp này là:
q
Mạng đầu cuối ảo (network virtual terminal): là một version của
phần mềm của đầu cuối vật lý và cho phép user log on vào máy chủ (remote host).
Để làm việc này, lớp ứng dụng tạo ra một phần mềm mô phỏng đầu cuối cho remote
host. Máy tính của user đối thoại phần mềm đầu cuối này, tức là với host và ngược
lại. Remote host tưởng là đang đối thoại với terminal của mình và cho phép bạn
log on.
q
Quản lý, truy cập và truyền dữ liệu (FTAM: file transfer,
access, and management): Ứng dụng này cho phép user truy cập vào remote
computer (để đọc hay thay đổi dữ liệu), để truy lục file từ remote computer và
quản lý hay điều khiển file từ remote computer.
q Dịch vụ thư điện tử: Ứng dụng này cho cung cấp cơ sở cho việc gởi,
trả lời và lưu trữ thư điện tử.
q
Dịch vụ thư mục (directory services): Ứng dụng này cung cấp
nguồn cơ sở dữ liệu (database) phân bố và truy cập nguồn thông tin toàn cầu về
các dịch vụ và mục đích khác nhau.
TÓM TẮT VỀ CHỨC NĂNG CÁC LỚP:
Chức năng của bảy lớp được tóm tắt ở hình 1.14:
Hình 1.14
TÓM TẮT
v International Standard
Organization (ISO) tạo ra mô hình gọi là OSI (Open System Interconnection) nhằm
cho phép thông tin giữa các hệ thống khác nhau.
- Bảy lớp trong mô hình OSI cung cấp các nguyên tắc để phát
triển các kiến trúc tương thích một cách vạn năng, phần cứng và phần mềm.
v Lớp vật lý, kết nối dữ
liệu, và lớp mạng là các lớp hỗ trợ mạng
v Lớp vận chuyển là lớp hỗ
trợ mạng và hỗ trợ user
v Lớp kiểm soát, trình bày
và ứng dụng là các lớp hỗ trợ user
v Lớp vật lý điều phối các
chức năng cần thiết để truyền dòng bit trong môi trường vật lý
v Lớp kết nối dữ liệu có
nhiệm vụ giao nhận đơn vị dữ liệu từ một trạm đến trạm kế mà không có lỗi
v Lớp mạng chịu trách nhiệm
giao nhận từ nguồn đến đích một gói qua nhiều kết nối mạng
v Lớp vận chuyển có nhiệm
vụ giao nhận từ nguồn đến đích toàn bản tin
v Lớp kiểm soát thiết lập,
duy trì, và đồng bộ các tương tác giữa các thiết bị thông tin.
v Lớp trình bày bảo đảm khả
năng hoạt động qua lại giữa các thiết bị thông tin xuyên qua biến đổi dữ liệu
thành format được các thiết bị chấp nhận chung.
v Lớp ứng dụng thiết lập
khả năng truy cập mạng của user
Subscribe to:
Posts (Atom)